La arquitectura de Q-AUDION
Cuatro pilares de hardware que aíslan la ruta de audio del sistema operativo del teléfono.
De extremo a extremo. De dispositivo a dispositivo.
Voz de extremo a extremo
De edge a edge. El servidor ve solo ciphertext.
Speaker A
Auricular · Secure Element
AES-GCM 256
ML-KEM-1024
BCrypto Relay
Solo ve tráfico opaco
AES-GCM 256
ML-KEM-1024
Speaker B
Auricular · Secure Element
Cifrado en el auricular
No en el teléfono. No en el servidor.
El relay solo reenvía
BCrypto no puede descifrar el tráfico que transporta.
Híbrido post-cuántico
ML-KEM-1024 + AES-GCM 256.
Las claves se negocian y desempaquetan dentro del secure element de los auriculares. El teléfono, la red y el BCrypto Relay solo ven ciphertext opaco.
Directa o por relay. Siempre ciphertext.
Vea cómo se elige automáticamente el modo de red — y por qué el relay no puede leer lo que reenvía. Profundizar
Arquitectura de red
P2P directo o relay de servidor. En ambos casos, el servidor ve solo ciphertext.
Modo A
P2P Directo
Llamante
Peer
Cuando el NAT lo permite. Mínima latencia, mínimo coste.
Modo B
Modo Relay
Llamante
Peer
Cuando las redes bloquean el P2P. El relay solo reenvía ciphertext.
El servidor nunca posee las claves
Los endpoints derivan el secreto de sesión
ML-KEM-1024 + AES-GCM
Misma criptografía en ambos modos
Selección automática
Intenta P2P primero, recae con elegancia
El relay es un reenviador pasivo de paquetes. Transporta ciphertext que no puede leer, y los extremos rechazan cualquier paquete modificado o reproducido.
Core Technological Pillars
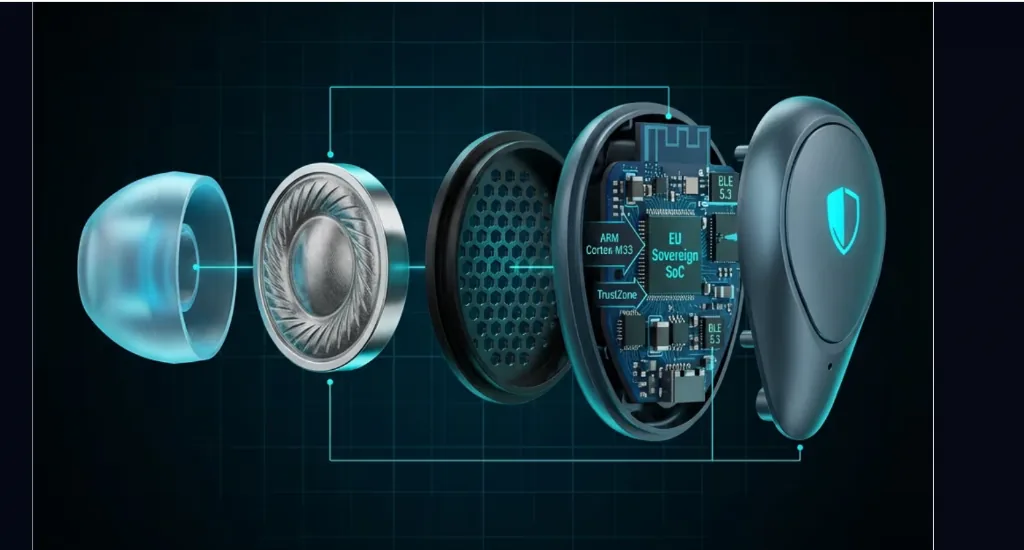
RUTA DE AUDIO VINCULADA AL HARDWARE
El controlador DMA transfiere el audio sin procesar de los micrófonos directamente a la SRAM segura a través de un bus aislado. Tras el Secure Boot, los registros DMA quedan bloqueados contra escritura: el software del teléfono, incluso a nivel de kernel (Ring 0), no puede reconfigurar la ruta del controlador. El límite de confianza es físico y está separado del estado de seguridad del teléfono.
MOTOR ANTI-DEEPFAKE EN EL DISPOSITIVO
Un motor de análisis en la zona segura calcula en tiempo real un índice de confianza C sobre la voz del interlocutor. El modelo antideepfake se ejecuta íntegramente en el dispositivo: en la NPU del auricular Q-AUDION, y en el teléfono con el modelo AASIST elegido según la gama del dispositivo. Los datos de voz no se envían a servicios en la nube de terceros.
RENOVACIÓN ADAPTATIVA DE LA CLAVE
La clave de cada llamada es nueva y se acuerda con ML-KEM-1024 + X25519 (FIPS 203, nivel 5 del NIST). Durante la llamada se renueva con un nuevo handshake como máximo cada 5 minutos: la duración T de la clave depende del índice de confianza C y, cuando la voz muestra indicios de síntesis, la renovación se produce con más frecuencia.
AUDIO A TASA DE BITS CONSTANTE
El audio usa Opus a 32 kbps con tasa de bits constante, con corrección de errores en banda, ocultación neuronal de la pérdida de paquetes y jitter buffer adaptativo. Con una tasa de bits constante, el tamaño de los paquetes no varía con el contenido del habla.
Análisis de la voz durante la llamada
El modelo antideepfake evalúa en tiempo real la voz del interlocutor y calcula el índice de confianza C. Si detecta indicios de síntesis, avisa discretamente al usuario sin interrumpir la llamada, y la clave de la llamada se renueva con más frecuencia. El audio no se envía al servidor para este análisis.
ARQUITECTURA
SECUENCIA DE ARRANQUE SEGURO
RAÍZ DE CONFIANZA DE HARDWARE
El cargador de arranque seguro verifica la firma digital del kernel RTOS contra las claves fusionadas en la memoria OTP de hardware durante la fabricación.
BLOQUEO DE REGISTROS DMA
Después de la inicialización, la unidad de gestión de memoria bloquea los registros de direccionamiento DMA. Las rutas de audio están físicamente aisladas de los núcleos Cortex no seguros.
INICIO DEL ENTORNO TEE
El Trusted Execution Environment se inicializa con la asignación de SRAM cifrada, aislando el análisis antideepfake y las operaciones criptográficas.
HANDSHAKE ML-KEM-1024 + X25519
La clave de sesión es nueva en cada llamada y se deriva con ML-KEM-1024 + X25519.
PREGUNTAS FRECUENTES TÉCNICAS
¿Cómo impide Q-AUDION la captura de audio pre-cifrado?
Con el auricular Q-AUDION, las señales del micrófono llegan a una SRAM segura interna a través de un bus I2S aislado, mientras que al teléfono solo llega un flujo cifrado a tasa de bits constante. El sistema operativo del teléfono no tiene ninguna ruta hacia el audio en claro.
¿Qué hace que ML-KEM sea resistente a los ataques cuánticos?
ML-KEM (Kyber) se basa en el problema reticular Module Learning with Errors (M-LWE), que se presume seguro contra algoritmos tanto clásicos como cuánticos. A diferencia de RSA y ECC, que el algoritmo de Shor puede violar, M-LWE sigue siendo matemáticamente inviable para las computadoras cuánticas criptográficamente relevantes (CRQC), garantizando la soberanía de los datos a largo plazo.
¿Qué es el Índice de Confianza C?
El índice de confianza C mide la confianza en la voz del interlocutor y lo calcula el modelo antideepfake. Cuando C disminuye, la clave de la llamada se renueva con más frecuencia mediante un nuevo handshake ML-KEM-1024 + X25519, y en cualquier caso al menos cada 5 minutos.
¿Cómo funciona la detección de deepfakes en el dispositivo?
Un modelo antideepfake (AASIST) se ejecuta en el dispositivo y evalúa en tiempo real la voz del interlocutor: en el teléfono se elige según la gama del dispositivo, y con el auricular Q-AUDION se ejecuta en la NPU de bajo consumo. La ejecución local evita la latencia y los riesgos de interceptación de los servicios de IA en la nube. El audio no se envía al servidor para este análisis.
¿Dónde permanece la clave raíz con el servidor instalado en las instalaciones del cliente?
Con el servidor instalado en las instalaciones del cliente, la clave raíz permanece en la infraestructura del cliente. El cliente elige entre una nube dedicada de la UE gestionada por BCrypto, un servidor dedicado en su propio centro de datos gestionado por BCrypto, o una instalación en sus propias instalaciones con gestión autónoma.
¿Cómo funciona el audio a tasa de bits constante?
El audio usa Opus a 32 kbps con tasa de bits constante y corrección de errores en banda. Con una tasa de bits constante, el tamaño de los paquetes no varía con el contenido del habla, a diferencia de los códecs de tasa de bits variable.
¿Cómo se establece la raíz de confianza de hardware?
Al encenderse, un cargador de arranque inmutable basado en ROM verifica la firma del firmware TEE. Una vez verificada, el hardware 'bloquea' los registros DMA, impidiendo que cualquier software —incluso un sistema operativo anfitrión malicioso con privilegios de root— reconfigure las rutas de audio o acceda a las áreas de memoria seguras donde residen las claves. Esto crea un límite de confianza de hardware persistente.
¿Cómo se protegen las claves en el dispositivo?
Las claves se custodian en Android Keystore (StrongBox cuando está disponible), en el Keychain de iOS (ThisDeviceOnly) y en safeStorage en Windows. La aplicación puede bloquearse con PIN o biometría, y el borrado remoto se realiza con un comando firmado que el dispositivo verifica.
¿Cómo se verifica la identidad de un contacto?
Mediante el emparejamiento NFC (firma Ed25519 y SAS de 6 cifras con confirmación mutua), mediante el QR de proximidad o mediante el safety number de 60 cifras.
¿Dónde se ejecuta el análisis antideepfake?
En el dispositivo: en el teléfono con un modelo AASIST elegido según la gama del dispositivo, y en el auricular Q-AUDION en la NPU. El audio no se envía al servidor para este análisis.
ESPECIFICACIONES TÉCNICAS
| ESPECIFICACIÓN | VALOR |
|---|---|
| Plataformas | Android 7.0 o posterior · iOS 16 o posterior · Windows 10 (1903+) de 64 bits |
| Calidad de audio | Opus 32 kbps a tasa de bits constante, FEC en banda, jitter buffer adaptativo |
| Antideepfake | Modelo AASIST en el dispositivo, elegido según la gama del teléfono |
| Renovación de la clave durante la llamada | Como máximo cada 5 minutos, con más frecuencia si disminuye el índice de confianza |
| Cifrado | AES-256-GCM |
| Intercambio de claves | ML-KEM-1024 + X25519 (FIPS 203, nivel 5) |
| Mensajes | Ratchet poscuántico ML-KEM-768 + X25519 |
Tres patentes presentadas ante la UIBM en 2026.
Solicite la sesión técnica confidencial
Arquitectura, modelos de instalación y documentación para su CISO y su equipo de cumplimiento.